Introduzione
Quando si immagina un’organizzazione che affronta una situazione critica, si tende spesso a pensare ad una figura sola al comando: un amministratore, un direttore, un manager chiamato a prendere decisioni decisive.
La realtà è molto diversa.
Le organizzazioni moderne sono sistemi complessi nei quali la gestione del rischio, la sicurezza, la compliance e la continuità operativa dipendono dall’interazione di molte figure differenti.
La domanda da porsi non è quindi chi comanda, ma chi governa realmente il rischio.
Il rischio non è più soltanto una minaccia
Per molti anni il rischio è stato interpretato esclusivamente come la possibilità di subire una perdita.
L’approccio moderno introdotto dagli standard internazionali, come la ISO 31000, ha modificato radicalmente questa visione.
Oggi il rischio viene definito come l’effetto dell’incertezza sugli obiettivi.
Questo significa che l’incertezza può produrre conseguenze negative ma anche opportunità di crescita, innovazione e sviluppo.
Le organizzazioni più mature non cercano semplicemente di difendersi dai rischi.
Cercano di comprenderli e governarli.
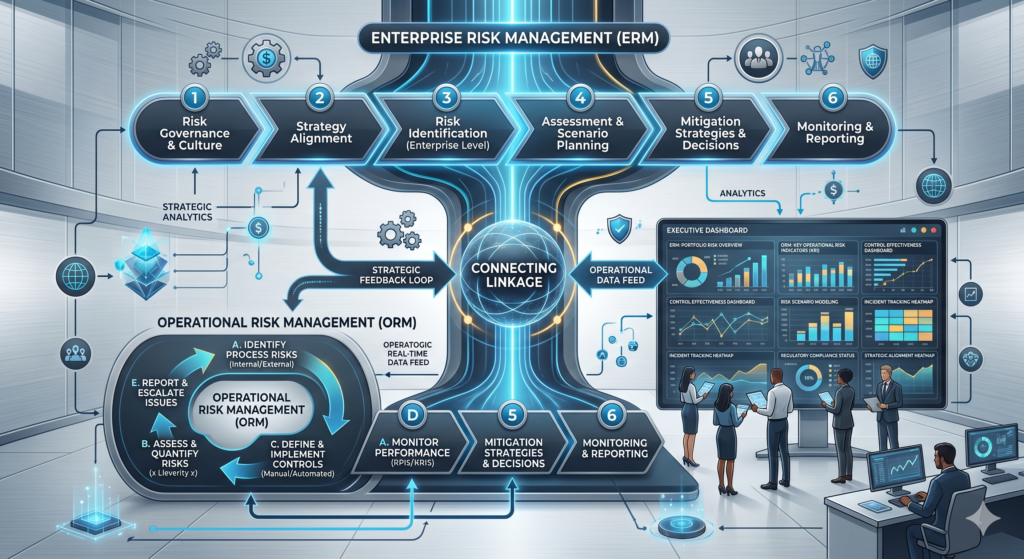
Enterprise Risk Management e Operational Risk Management
Per comprendere come funziona una moderna struttura di governance è utile distinguere due livelli.
Enterprise Risk Management (ERM)
L’ERM rappresenta la gestione strategica del rischio.
Analizza il contesto generale, gli scenari di mercato, i rischi reputazionali, finanziari, normativi e tecnologici.
Supporta il management nelle decisioni strategiche.
Operational Risk Management (ORM)
L’ORM si concentra invece sulle attività operative quotidiane.
Parliamo di processi produttivi, attività di cantiere, sicurezza dei lavoratori, manutenzioni, cybersecurity operativa e continuità dei servizi.
Le organizzazioni efficaci riescono a collegare questi due livelli evitando che la strategia si separi dalla realtà operativa.
Chi governa realmente il rischio?
La risposta non coincide quasi mai con una sola persona.
Nelle organizzazioni moderne intervengono contemporaneamente:
- Direzione aziendale;
- Datore di lavoro;
- Dirigenti;
- Preposti;
- RSPP;
- Responsabili di funzione;
- Organismo di Vigilanza;
- Auditor interni;
- Consulenti specialistici.
Ognuno possiede una porzione di responsabilità.
Il rischio nasce quando ciascuno presidia esclusivamente il proprio ambito senza mantenere una visione complessiva del sistema.
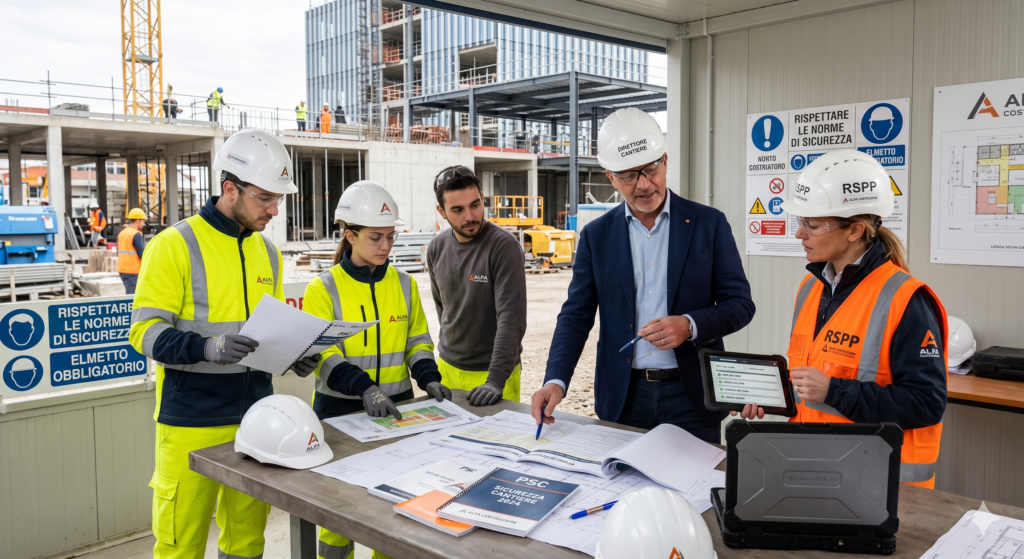
Il ruolo del Datore di Lavoro nel D.Lgs. 81/08
Nel sistema italiano della salute e sicurezza sul lavoro il Datore di Lavoro rappresenta il garante principale dell’organizzazione della prevenzione.
Alcuni obblighi risultano espressamente non delegabili:
- Valutazione dei rischi;
- Elaborazione del DVR;
- Nomina del Responsabile del Servizio di Prevenzione e Protezione (RSPP).
La normativa non richiede al Datore di Lavoro di essere presente ovunque.
Richiede però di dimostrare di aver costruito un sistema organizzativo efficace e adeguato.
La cosiddetta “alta vigilanza” si concentra proprio sulla capacità dell’organizzazione di controllare i propri processi.
RSPP: consulente o responsabile?
Uno degli aspetti più discussi riguarda il ruolo del Responsabile del Servizio di Prevenzione e Protezione.
L’RSPP normalmente non dispone di poteri gerarchici o di spesa.
Non può imporre decisioni operative.
Può però individuare i rischi, proporre misure correttive e fornire supporto tecnico al Datore di Lavoro.
La giurisprudenza ha più volte chiarito che l’eventuale responsabilità dell’RSPP può derivare da errori professionali nella valutazione dei rischi o da omissioni tecniche che abbiano contribuito al verificarsi di un evento lesivo.
La qualità dell’analisi tecnica assume quindi un’importanza fondamentale.
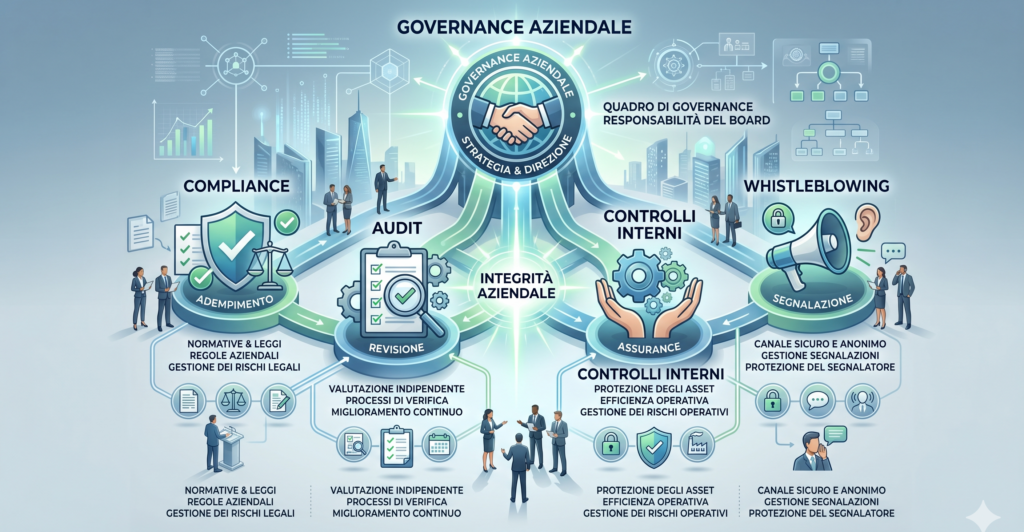
Il Modello 231 e la responsabilità dell’organizzazione
Con il D.Lgs. 231/2001 il concetto di responsabilità si è esteso dalla singola persona all’organizzazione.
L’azienda può essere chiamata a rispondere per determinati reati commessi nel proprio interesse o vantaggio.
Per ridurre tale rischio molte organizzazioni adottano un Modello di Organizzazione, Gestione e Controllo.
Un Modello 231 efficace comprende:
- analisi dei rischi;
- procedure operative;
- protocolli di controllo;
- sistema disciplinare;
- attività di audit;
- canali di whistleblowing;
- monitoraggio continuo.
Non si tratta di un semplice documento.
Si tratta di un sistema organizzativo vivo.
L’Organismo di Vigilanza
Elemento centrale del Modello 231 è l’Organismo di Vigilanza (ODV).
L’ODV non sostituisce il management e non gestisce direttamente l’operatività aziendale.
Il suo compito consiste nel verificare che il modello sia concretamente applicato e che i controlli funzionino realmente.
Per svolgere questo ruolo sono essenziali:
- indipendenza;
- autonomia;
- accesso alle informazioni;
- attività di audit;
- sistema di segnalazione efficace.
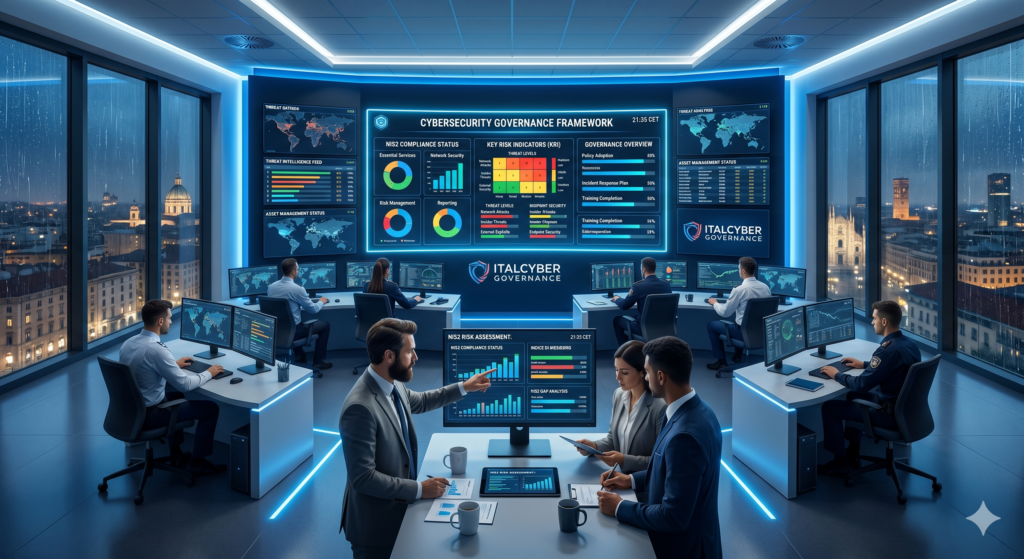
Cybersecurity, NIS2 e nuovi rischi organizzativi
La crescente digitalizzazione rende sempre più rilevanti i rischi informatici.
Un incidente cyber può generare:
- danni economici;
- interruzioni operative;
- violazioni normative;
- danni reputazionali.
La Direttiva NIS2 rafforza ulteriormente il ruolo della governance aziendale nella gestione dei rischi cyber.
La sicurezza informatica non è più una responsabilità esclusiva dell’IT.
Diventa una responsabilità dell’organizzazione nel suo complesso.
La cultura aziendale resta il fattore decisivo
Procedure, audit, DVR, Modelli 231 e sistemi di gestione sono strumenti fondamentali.
Tuttavia nessuno di questi strumenti può funzionare in assenza di una cultura organizzativa adeguata.
Le organizzazioni più resilienti sono quelle nelle quali:
- i problemi vengono segnalati tempestivamente;
- gli errori diventano opportunità di apprendimento;
- la leadership promuove trasparenza;
- la sicurezza viene considerata un valore e non un costo.
La vera gestione del rischio nasce dalla capacità delle persone di condividere informazioni e prendere decisioni corrette prima che un problema si trasformi in una crisi.
Conclusioni
La gestione del rischio non dipende da una singola figura.
Dipende dalla capacità dell’organizzazione di integrare governance, compliance, sicurezza, processi operativi e cultura aziendale.
Quando ogni soggetto guarda esclusivamente il proprio ambito, il rischio aumenta.
Quando invece esiste una visione condivisa e coordinata, l’organizzazione diventa più resiliente, più sicura e più competitiva.
La vera domanda resta quindi aperta:
chi ha davvero le mani sul timone?
Forse la risposta corretta è che il timone deve essere governato da tutto il sistema, non da una sola persona.
Ascolta su Spotify