Per anni abbiamo considerato la sicurezza informatica e la sicurezza sul lavoro come due mondi distinti.
Da una parte i firewall, gli antivirus e gli specialisti IT.
Dall’altra i DPI, i DVR e gli RSPP.
Due discipline differenti, due linguaggi differenti, due professionalità differenti.
Oggi questa distinzione non è più sostenibile.
Quando un clic diventa un infortunio
Immaginiamo un dipendente che riceve una classica e-mail di phishing.
Un clic distratto.
Un allegato aperto senza verifiche.
Per molti anni questo sarebbe stato considerato esclusivamente un problema informatico.
Ma cosa accade se quel clic consente a un attaccante di compromettere sistemi industriali, impianti produttivi, PLC, sistemi di supervisione o dispositivi di sicurezza?
A quel punto il problema non riguarda più soltanto dati e informazioni.
Riguarda persone.
Riguarda impianti.
Riguarda la continuità operativa.
Riguarda la sicurezza fisica dei lavoratori.
Il confine tra safety e cybersecurity si è progressivamente dissolto.
Il rischio è sempre lo stesso
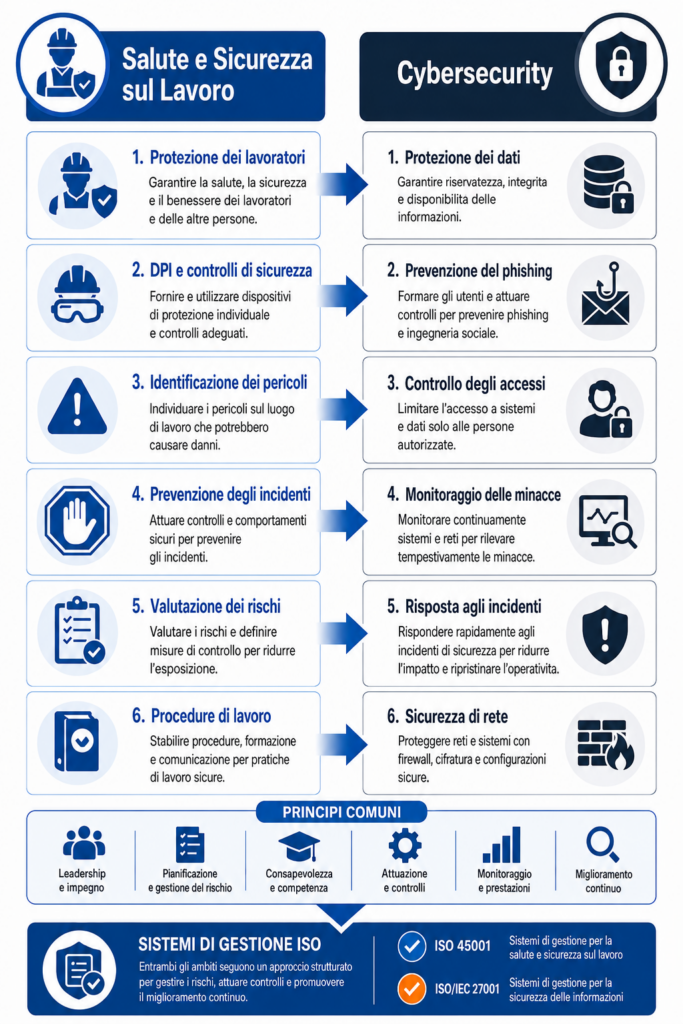
Esiste un parallelismo sorprendente tra i principi della sicurezza sul lavoro e quelli della sicurezza informatica.
Nel mondo HSE parliamo di:
- pericoli;
- near miss;
- azioni correttive;
- misure preventive;
- valutazione dei rischi.
Nel mondo cyber parliamo di:
- vulnerabilità;
- tentativi di attacco;
- remediation;
- controlli di sicurezza;
- cyber risk assessment.
Terminologie differenti.
Logica identica.
In entrambi i casi stiamo cercando di rispondere alla stessa domanda:
Cosa può andare storto e cosa possiamo fare per impedirlo?
Il fattore umano resta il principale punto di vulnerabilità
Uno degli aspetti più interessanti è che i principali studi sulla sicurezza informatica e sulla sicurezza sul lavoro convergono sulla stessa conclusione.
La maggior parte degli incidenti nasce dal comportamento umano.
L’operatore che decide di non indossare un DPI.
L’impiegato che utilizza una password debole.
Il manutentore che aggira una procedura.
L’utente che clicca su un allegato sospetto.
In tutti questi casi il problema non è soltanto tecnico.
È organizzativo.
È culturale.
È comportamentale.
L’errore umano è spesso l’ultimo anello della catena
Uno degli errori più frequenti consiste nell’attribuire ogni responsabilità al singolo individuo.
In realtà l’errore umano rappresenta spesso soltanto l’evento finale di una sequenza più complessa.
Quando un lavoratore aggira una protezione o un dipendente utilizza modalità operative non sicure, la domanda corretta non è:
“Chi ha sbagliato?”
La domanda corretta è:
“Perché il sistema ha consentito che ciò accadesse?”
La Root Cause Analysis ci insegna che dietro quasi ogni incidente esistono cause organizzative, procedurali o gestionali che hanno creato le condizioni favorevoli all’errore.
La convergenza tra IT e OT
Con l’evoluzione dell’Industria 4.0, sistemi produttivi e sistemi informatici sono diventati sempre più interconnessi.
Le reti OT (Operational Technology) controllano:
- impianti industriali;
- linee produttive;
- sistemi di supervisione;
- automazioni;
- PLC.
Oggi un attacco informatico può avere conseguenze fisiche reali.
Non stiamo più parlando soltanto di perdita di dati.
Stiamo parlando di:
- fermo impianto;
- danni ambientali;
- interruzione della produzione;
- incidenti sul lavoro;
- rischi per la salute e la sicurezza delle persone.
NIS2, governance e responsabilità
La Direttiva NIS2 ha definitivamente sancito un principio fondamentale:
la cybersecurity non è più soltanto una questione tecnica.
È una responsabilità di governance.
Consigli di amministrazione, dirigenti e management sono chiamati a dimostrare di aver valutato e gestito adeguatamente i rischi digitali.
Esattamente come accade per gli altri rischi aziendali.
La domanda non è più:
“Abbiamo subito un attacco?”
La domanda diventa:
“Abbiamo fatto tutto ciò che era ragionevolmente necessario per prevenirlo e gestirlo?”
Una sola matrice dei rischi
Qualità, ambiente, salute e sicurezza, sicurezza delle informazioni e continuità operativa non possono più essere gestiti come compartimenti stagni.
Un singolo evento cyber può avere impatti contemporaneamente su:
- qualità del servizio;
- ambiente;
- sicurezza dei lavoratori;
- continuità produttiva;
- conformità normativa.
Per questo motivo diventa sempre più importante adottare una visione integrata del rischio.
Non esiste più il rischio informatico.
Non esiste più il rischio HSE.
Esiste il rischio aziendale.
Il ruolo della tecnologia e dell’intelligenza artificiale
L’intelligenza artificiale può rappresentare un potente strumento di supporto.
Può individuare anomalie.
Può correlare eventi.
Può supportare audit e attività di controllo.
Può aiutare a identificare vulnerabilità prima che si trasformino in incidenti.
Ma l’AI non sostituisce la governance.
Non sostituisce il giudizio professionale.
Non sostituisce la responsabilità del management.
SafetyFlow e la gestione integrata della compliance
È proprio da questa consapevolezza che nasce la necessità di strumenti capaci di integrare informazioni, processi, controlli e attività di compliance all’interno di un’unica visione organizzativa.
L’obiettivo non è semplicemente produrre documentazione o archiviare dati.
L’obiettivo è supportare aziende, consulenti e professionisti nella gestione coordinata dei rischi, dei processi e degli adempimenti.
In un contesto in cui sicurezza fisica, cybersecurity, governance e conformità normativa sono sempre più interconnesse, piattaforme come SafetyFlow possono contribuire a trasformare la compliance da semplice obbligo burocratico a vero strumento di gestione e miglioramento continuo.
Dal rischio alla governance
Se cybersecurity, sicurezza sul lavoro, compliance, qualità e continuità operativa condividono la stessa logica di gestione del rischio, diventa fondamentale disporre di strumenti in grado di fornire una visione integrata dell’organizzazione. È proprio in questa direzione che si inseriscono piattaforme come SafetyFlow , progettate per supportare aziende e consulenti nella gestione coordinata di processi, adempimenti, audit, controlli e miglioramento continuo.
Conclusioni
Per anni abbiamo pensato che la sicurezza informatica fosse un problema dell’IT e che la sicurezza sul lavoro fosse un problema dell’RSPP.
Oggi sappiamo che non è così.
Il vero tema non è distinguere tra cyber risk e safety risk.
Il vero tema è comprendere che entrambi rappresentano manifestazioni differenti della stessa vulnerabilità:
la capacità di un’organizzazione di governare il rischio in modo efficace.
Ascolta su Spotify