Ottenere una certificazione ISO rappresenta spesso un passaggio importante nella vita di un’organizzazione.
Il certificato viene pubblicato sul sito, inserito nelle offerte commerciali, esposto negli uffici e utilizzato per partecipare a gare o accedere a nuovi mercati.
Ma una domanda rimane aperta:
un’azienda certificata è automaticamente un’azienda organizzata?
La risposta è meno scontata di quanto possa sembrare.
Una certificazione può attestare la conformità di un sistema di gestione rispetto a requisiti definiti. Non può, da sola, garantire che l’organizzazione sia efficiente, che le persone lavorino in modo coordinato o che le decisioni siano realmente basate sui dati.
Il valore del sistema dipende da quanto ciò che è stato progettato e documentato corrisponda alla realtà quotidiana dell’organizzazione.
Il certificato non riguarda il singolo prodotto
Uno degli equivoci più diffusi consiste nel pensare che la certificazione ISO 9001 garantisca automaticamente la perfezione di ogni prodotto o servizio.
La certificazione riguarda invece il sistema con cui l’organizzazione:
- identifica i requisiti;
- pianifica le attività;
- controlla i processi;
- gestisce gli errori;
- monitora i risultati;
- interviene per migliorare.
Un prodotto difettoso può quindi esistere anche in un’azienda certificata.
La differenza dovrebbe essere nella capacità dell’organizzazione di accorgersi del problema, contenerne gli effetti, individuarne le cause e impedire che si ripeta.
Il certificato non elimina automaticamente l’errore.
Dovrebbe dimostrare che l’organizzazione possiede un metodo per affrontarlo.
Quando il sistema diventa teatro burocratico
Il problema nasce quando l’obiettivo dell’organizzazione non è migliorare i processi, ma soltanto ottenere o mantenere il certificato.
In questi casi il sistema di gestione può trasformarsi in una realtà parallela.
Sulla carta l’azienda appare ordinata, prevedibile e perfettamente controllata.
Nella pratica, le attività vengono gestite attraverso abitudini informali, comunicazioni verbali, urgenze e decisioni non documentate.
Si crea così quello che potremmo definire teatro burocratico.
La documentazione esiste, ma non descrive l’organizzazione.
Le procedure sono formalmente corrette, ma non vengono utilizzate.
Gli indicatori vengono aggiornati, ma non supportano alcuna decisione.
L’audit viene superato, ma il sistema non produce valore.
Gli errori più comuni di implementazione
Il sistema scritto dal consulente
Uno degli errori più frequenti è affidare completamente la costruzione del sistema a un consulente esterno.
Il consulente può fornire competenze, metodo e supporto, ma non può conoscere nel dettaglio ogni attività svolta dall’organizzazione senza il coinvolgimento delle persone che operano nei processi.
Quando il sistema viene scritto senza ascoltare chi lavora realmente:
- le procedure diventano astratte;
- le responsabilità non corrispondono alla realtà;
- le istruzioni risultano difficili da applicare;
- il personale percepisce il sistema come un’imposizione esterna.
Il risultato è spesso un insieme di documenti formalmente ordinati, ma sostanzialmente inutili.
La documentazione copiata
Manuali e procedure standard possono essere utili come base di lavoro.
Diventano pericolosi quando vengono copiati senza adattarli al contesto.
Cambiare il logo e la ragione sociale non significa progettare un sistema di gestione.
Ogni organizzazione ha:
- processi differenti;
- rischi specifici;
- tecnologie proprie;
- persone con competenze diverse;
- clienti e parti interessate differenti;
- obblighi e vincoli operativi particolari.
Una procedura che funziona in un’azienda può essere completamente inadeguata in un’altra.
I processi irreali
Un sistema perde credibilità quando descrive come l’azienda dovrebbe funzionare anziché come funziona realmente.
Le procedure rappresentano un’organizzazione ideale, mentre le attività quotidiane seguono logiche completamente diverse.
In questi casi, durante l’audit, le persone devono ricordare ciò che è scritto nei documenti invece di spiegare con naturalezza ciò che fanno ogni giorno.
Questo è uno dei segnali più evidenti di un sistema non interiorizzato.
Gli indicatori inutili
Misurare non significa automaticamente comprendere.
Un indicatore è utile soltanto quando aiuta a:
- individuare un problema;
- controllare un obiettivo;
- confrontare risultati;
- decidere un’azione;
- verificare se un intervento ha funzionato.
Un grafico perfetto dal punto di vista estetico non produce valore se misura qualcosa che non ha alcuna relazione con le prestazioni dell’organizzazione.
Il sistema riattivato prima dell’audit
Esistono organizzazioni nelle quali il sistema sembra entrare in funzione soltanto nelle settimane precedenti alla visita dell’organismo di certificazione.
Si aggiornano gli indicatori.
Si completano i registri.
Si recuperano firme.
Si redigono verbali arretrati.
Si chiudono rapidamente le non conformità.
Se il sistema ha bisogno di essere ricostruito prima dell’audit, probabilmente non è stato utilizzato durante l’anno.
Il ruolo dell’alta direzione
Un sistema di gestione non può essere responsabilità esclusiva del responsabile qualità.
La qualità, la sicurezza, l’ambiente e la protezione delle informazioni dipendono da decisioni che riguardano:
- investimenti;
- risorse;
- personale;
- tecnologie;
- priorità;
- organizzazione del lavoro;
- rapporti con clienti e fornitori.
Queste decisioni appartengono all’alta direzione.
Senza una leadership concreta, il sistema rischia di diventare un apparato tecnico privo di autorità e capacità di incidere.
La direzione non dovrebbe limitarsi ad approvare documenti o partecipare formalmente al riesame.
Dovrebbe utilizzare il sistema per comprendere:
- dove l’organizzazione sta perdendo efficienza;
- quali rischi stanno aumentando;
- quali obiettivi non sono sostenuti da risorse sufficienti;
- quali processi non stanno producendo i risultati attesi.
Il sistema di gestione dovrebbe diventare parte del modo in cui l’azienda viene guidata.
Partire dal contesto reale
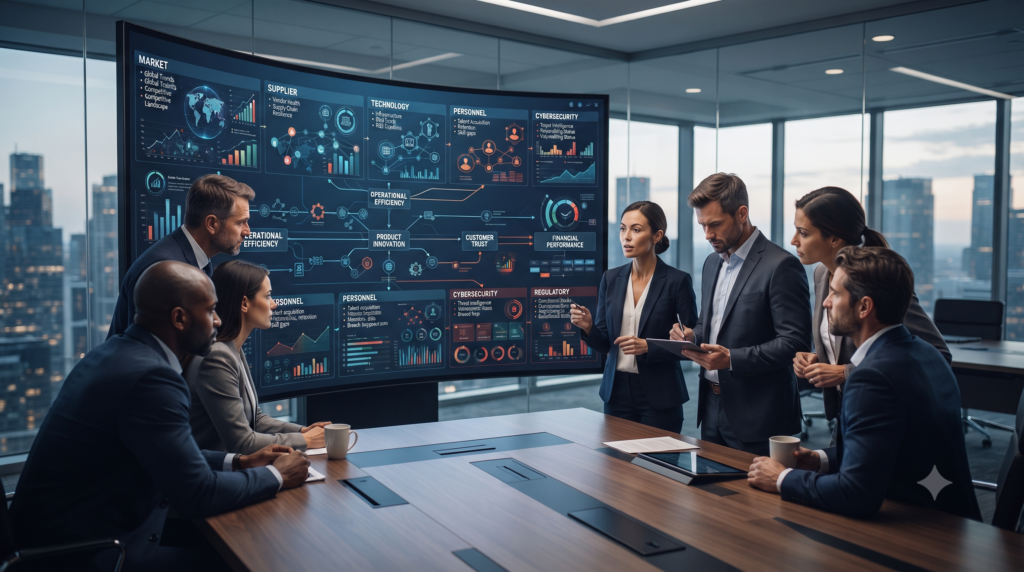
Un’organizzazione non opera nel vuoto.
È influenzata da fattori interni ed esterni:
- mercato;
- tecnologie;
- disponibilità di personale;
- cambiamenti normativi;
- costi delle materie prime;
- dipendenza dai fornitori;
- evoluzione delle esigenze dei clienti;
- rischi ambientali e digitali.
Comprendere il contesto significa individuare quali condizioni possono favorire o ostacolare il raggiungimento degli obiettivi.
Strumenti come SWOT o PESTEL possono supportare questa analisi, ma non sono obbligatori.
Ciò che conta non è compilare una matrice.
Conta dimostrare che l’analisi ha prodotto decisioni.
Se l’organizzazione individua come rischio la dipendenza da un unico fornitore, dovrebbe definire azioni coerenti.
Se rileva una vulnerabilità digitale, dovrebbe prevedere misure tecniche, organizzative e formative.
Se identifica una carenza di competenze, dovrebbe pianificare sviluppo, inserimenti o affiancamenti.
Un’analisi del contesto che non produce conseguenze operative rimane un esercizio formale.
Il pensiero basato sul rischio
Il risk-based thinking non consiste nel compilare una matrice una volta all’anno.
Significa utilizzare il rischio come criterio per stabilire:
- priorità;
- controlli;
- responsabilità;
- risorse;
- modalità di monitoraggio.
Ogni organizzazione gestisce già rischi, anche quando non li definisce formalmente.
La differenza sta nel passare da una gestione intuitiva e dipendente dalle singole persone a una gestione strutturata e verificabile.
Pensiamo alla dipendenza dai sistemi informatici.
Un’interruzione della rete, un ransomware, l’uso improprio di dispositivi personali o l’installazione di software non autorizzato possono bloccare interi processi.
Il sistema di gestione non dovrebbe limitarsi a vietare determinati comportamenti.
Dovrebbe chiedersi:
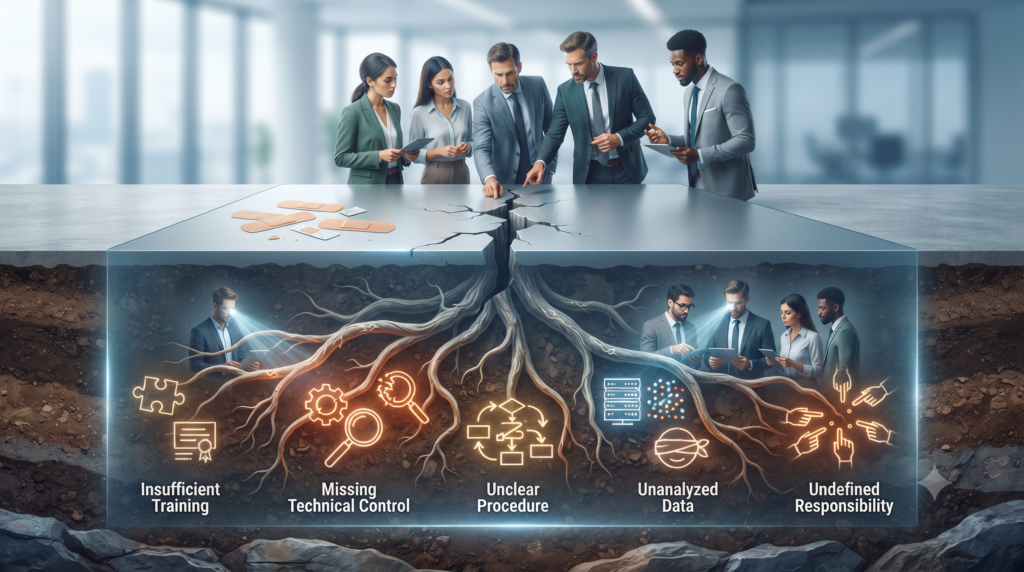
- perché il sistema ha consentito l’evento;
- quali controlli erano assenti o inefficaci;
- quali competenze mancavano;
- quali azioni possono evitare il ripetersi del problema;
- come verificare l’efficacia delle misure introdotte.
Questo passaggio trasforma la gestione dell’incidente da ricerca del colpevole ad analisi della vulnerabilità organizzativa.
Correggere il problema o rimuoverne la causa?
Quando un cliente segnala un prodotto difettoso, rimborsarlo può essere necessario.
Ma il rimborso corregge l’effetto, non necessariamente la causa.
La vera domanda è:
perché il difetto si è verificato?
Potrebbe dipendere da:
- un’attrezzatura;
- un materiale;
- una condizione ambientale;
- un turno;
- una competenza;
- un fornitore;
- un controllo non eseguito;
- un’istruzione poco chiara.
L’analisi dei dati consente di individuare pattern e ricorrenze.
Se la maggior parte dei difetti si verifica durante un determinato turno o in presenza di specifiche condizioni, l’organizzazione dispone di un’evidenza utile per approfondire la causa.
Un sistema efficace non chiude le non conformità scrivendo semplicemente “risolto”.
Verifica se l’azione adottata ha realmente impedito il ripetersi del problema.
La formazione non è una firma
Un registro firmato dimostra che una persona era presente.
Non dimostra automaticamente che abbia acquisito una competenza.
La formazione dovrebbe produrre un cambiamento osservabile nella capacità di:
- eseguire un’attività;
- riconoscere un rischio;
- utilizzare uno strumento;
- prendere una decisione;
- applicare correttamente un controllo.
La verifica dell’efficacia può avvenire attraverso prove pratiche, osservazioni sul campo, simulazioni, colloqui, indicatori o valutazioni delle prestazioni.
Quando la formazione viene ridotta alla sola raccolta delle firme, il sistema certifica la presenza e non l’apprendimento.
Obiettivi senza risorse
Un altro errore frequente consiste nel definire obiettivi ambiziosi senza assegnare risorse.
Scrivere “aumentare la soddisfazione del cliente” non basta.
Un obiettivo efficace dovrebbe specificare:
- risultato atteso;
- indicatore;
- valore di partenza;
- traguardo;
- responsabile;
- azioni;
- risorse;
- scadenze;
- modalità di verifica.
Un obiettivo privo di budget, responsabilità e tempi non è un piano.
È una dichiarazione di intenti.
Dalla conformità alla maturità organizzativa
La ISO 9001 fornisce requisiti per un sistema di gestione per la qualità.
La certificazione attesta che, nel campo di applicazione definito e sulla base delle verifiche condotte, il sistema risulta conforme a quei requisiti.
Questo rappresenta un punto di partenza, non necessariamente il massimo livello raggiungibile.
La ISO 9004 propone una prospettiva più ampia, orientata al successo durevole e alla maturità dell’organizzazione.
La domanda non è più soltanto:
siamo conformi?
Diventa:
- quanto sono maturi i nostri processi;
- quanto siamo capaci di adattarci;
- quanto le decisioni sono basate su evidenze;
- quanto il miglioramento è integrato nella cultura;
- quanto il sistema riesce a sostenere i risultati nel tempo.
La conformità può essere verificata.
La maturità deve essere costruita.
Cosa dovrebbe cambiare
Per trasformare la certificazione in uno strumento reale di organizzazione occorre cambiare prospettiva.
Il sistema non dovrebbe essere progettato per l’auditor.
Dovrebbe essere progettato per l’organizzazione.
Le procedure dovrebbero descrivere attività reali.
Gli indicatori dovrebbero supportare decisioni.
Gli audit interni dovrebbero far emergere criticità.
Le non conformità dovrebbero generare apprendimento.
La formazione dovrebbe sviluppare competenze.
Gli obiettivi dovrebbero essere accompagnati da risorse.
Il riesame di direzione dovrebbe essere un momento di governo, non una riunione organizzata per dimostrare conformità.
L’audit esterno dovrebbe trovare un sistema che vive già ogni giorno.
Non dovrebbe essere il motivo per riattivarlo.
La domanda finale
Immaginiamo che, da un giorno all’altro, tutti i manuali, le procedure e i diagrammi di flusso dell’azienda diventino temporaneamente inaccessibili.
Le persone continuerebbero a conoscere:
- le proprie responsabilità;
- i rischi da controllare;
- i criteri con cui prendere decisioni;
- le modalità di gestione degli errori;
- gli obiettivi da raggiungere?
La documentazione rimane necessaria, soprattutto nei processi complessi, critici o regolamentati.
Ma un sistema di gestione è realmente efficace soltanto quando ciò che è scritto corrisponde a ciò che le persone fanno, comprendono e migliorano ogni giorno.
Essere certificati non significa automaticamente essere organizzati.
Significa aver costruito un sistema che può diventare uno strumento di organizzazione.
La differenza la fa il modo in cui quel sistema viene utilizzato.
Ascolta su Spotify