Per anni la sicurezza informatica è stata considerata una questione riservata ai tecnici.
Un problema di firewall, antivirus, server, backup e configurazioni di rete. Quando qualcosa non funzionava, la responsabilità operativa ricadeva quasi automaticamente sul reparto IT: il management chiedeva di risolvere il problema, mentre le decisioni strategiche dell’organizzazione proseguivano come se la cybersicurezza fosse un ambito separato dal business.
Con la NIS2 questa impostazione non è più sostenibile.
La direttiva europea, recepita in Italia con il Decreto legislativo 4 settembre 2024, n. 138, porta la gestione del rischio cyber direttamente all’interno della governance aziendale.
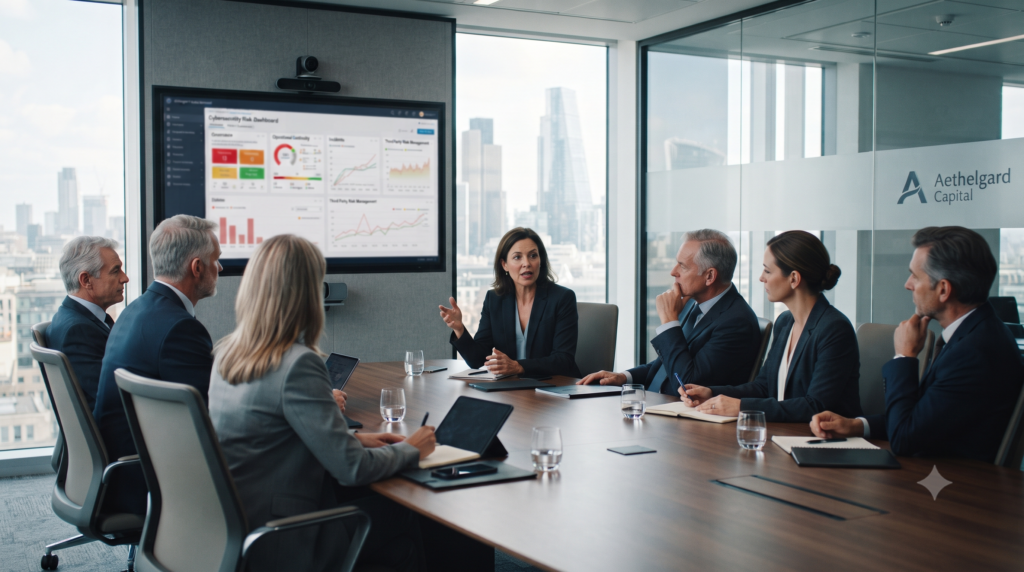
Non significa che gli amministratori debbano imparare a configurare un firewall o analizzare un malware. Significa, invece, che devono comprendere il rischio, approvare le modalità con cui viene gestito e verificare che le decisioni assunte vengano realmente attuate.
La cybersicurezza non è più un problema esclusivamente tecnico
Un incidente informatico non produce soltanto conseguenze tecnologiche.
Può interrompere la produzione, impedire l’accesso ai dati, bloccare l’erogazione di servizi, compromettere rapporti commerciali e danneggiare la reputazione dell’organizzazione.
Il rischio cyber è quindi anche:
- rischio operativo;
- rischio economico;
- rischio reputazionale;
- rischio di continuità;
- rischio legato ai fornitori;
- rischio di conformità.
La NIS2 prende atto di questa realtà e attribuisce agli organi di amministrazione e direttivi compiti specifici di approvazione e supervisione delle misure di gestione del rischio.
Il Consiglio di amministrazione non deve sostituirsi ai tecnici. Deve però assicurarsi che esista un sistema capace di individuare i rischi, assegnare le responsabilità, adottare misure proporzionate e verificare i risultati.
È la stessa differenza che esiste tra governare un processo e svolgere materialmente ogni singola attività.
Il vertice non deve analizzare personalmente i log dei sistemi, ma deve ricevere informazioni sufficienti per capire:
- quali servizi sono realmente critici;
- quali vulnerabilità possono compromettere il business;
- quali rischi sono stati accettati;
- quali misure sono state finanziate;
- quali azioni risultano ancora incomplete;
- quali incidenti richiedono un’escalation;
- quali fornitori possono rappresentare un rischio significativo.
Il vero problema è la qualità delle informazioni
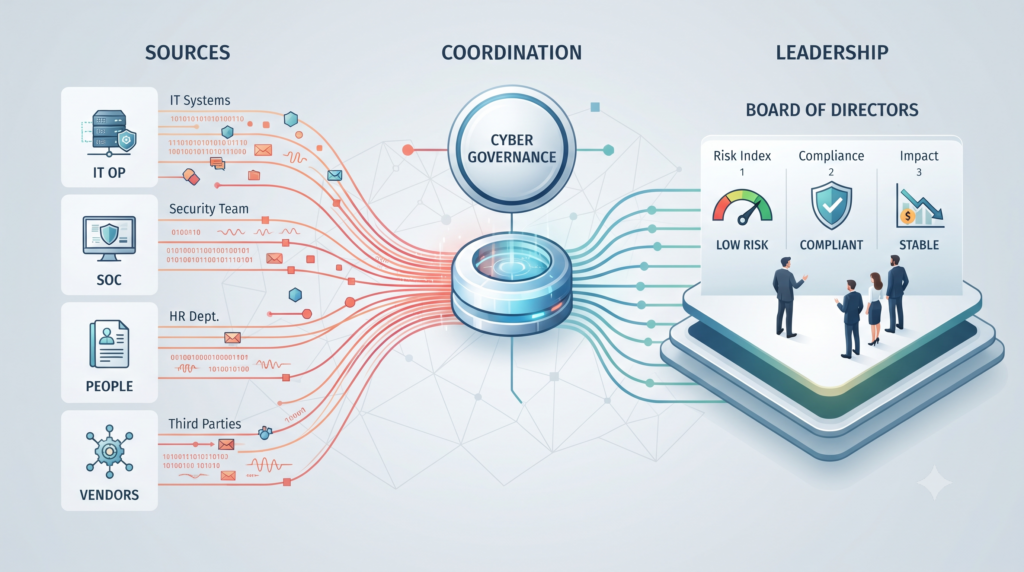
Un Consiglio di amministrazione non può governare un rischio che non riesce a comprendere.
I report puramente tecnici, pieni di sigle, vulnerabilità e configurazioni, raramente permettono al management di assumere decisioni consapevoli. È necessario tradurre i dati tecnici in informazioni direzionali.
Il numero di vulnerabilità rilevate, da solo, dice poco.
Occorre comprendere quali sistemi interessano, quali processi potrebbero interrompere e quale sarebbe l’impatto economico, operativo o reputazionale.
Il vertice dovrebbe poter disporre di un quadro sintetico ma attendibile, costruito attraverso indicatori come:
- stato dei rischi più rilevanti;
- avanzamento dei piani di trattamento;
- incidenti e anomalie significative;
- risultati dei test di continuità e ripristino;
- vulnerabilità critiche ancora aperte;
- stato della formazione;
- dipendenze da fornitori strategici;
- azioni correttive scadute.
Il CISO, quando presente, o una funzione organizzativa equivalente, può svolgere un ruolo determinante nel trasformare le informazioni tecniche in elementi utili alle decisioni.
Non serve necessariamente una struttura identica in ogni azienda. Serve però un flusso informativo adeguato, tempestivo e comprensibile verso chi ha il potere di decidere.
ISO 27001, NIST CSF e modelli di mappatura
La NIS2 non impone alle organizzazioni di adottare una specifica tecnologia né obbliga automaticamente a conseguire una certificazione ISO/IEC 27001.
Richiede l’adozione di misure tecniche, operative e organizzative adeguate e proporzionate al rischio.
Framework e standard possono però aiutare a strutturare il percorso.
La ISO/IEC 27001 fornisce un modello per costruire e mantenere un sistema di gestione della sicurezza delle informazioni basato sul rischio.
Il NIST Cybersecurity Framework 2.0 organizza la gestione della cybersicurezza attraverso sei funzioni:
- Govern;
- Identify;
- Protect;
- Detect;
- Respond;
- Recover.
La funzione Govern è particolarmente significativa perché collega la sicurezza alla strategia, ai ruoli, alle responsabilità, alle politiche e alla gestione della supply chain.
Modelli accademici come Smartlex propongono possibili collegamenti tra requisiti normativi, standard organizzativi e controlli operativi.
Non rappresentano l’unica strada possibile e non sostituiscono la valutazione del rischio. Possono però aiutare a evitare due errori molto comuni:
- limitarsi a produrre documenti senza modificare i processi;
- adottare strumenti tecnici senza collegarli a responsabilità e obiettivi aziendali.
La documentazione non è uno scudo legale
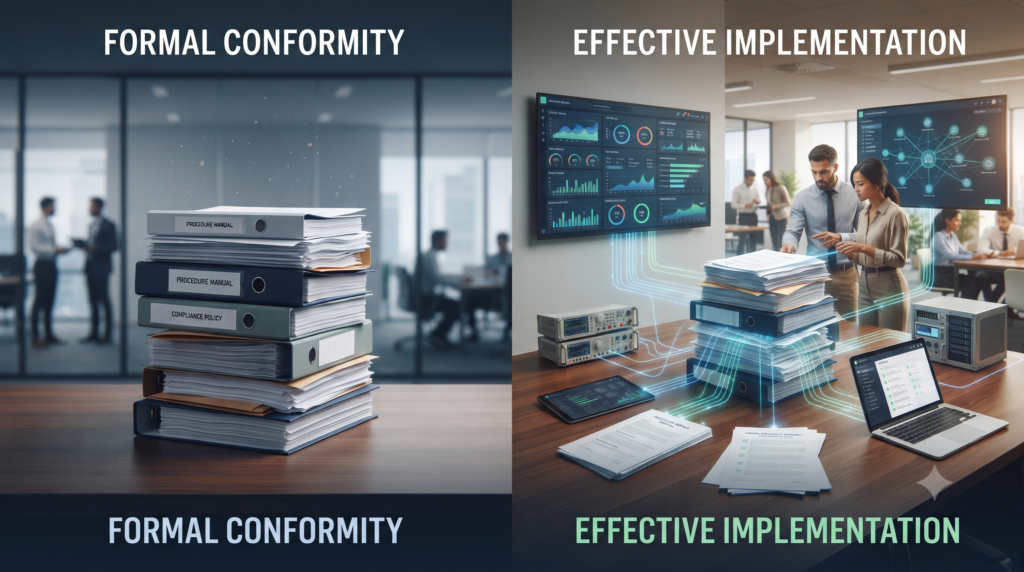
Una procedura perfettamente scritta non rende automaticamente sicura un’organizzazione.
Allo stesso modo, un certificato, una policy o un verbale non possono sostituire l’effettiva attuazione delle misure.
La documentazione serve a ricostruire il processo decisionale e a dimostrare:
- quali rischi sono stati analizzati;
- quali decisioni sono state assunte;
- chi ha approvato le misure;
- quali risorse sono state assegnate;
- quali attività sono state effettuate;
- quali controlli hanno verificato l’efficacia;
- quali criticità sono ancora aperte.
Le evidenze possono essere documentali, tecniche e operative.
Verbali, registri, report e procedure devono quindi essere accompagnati da configurazioni applicate, test, interviste, risultati delle simulazioni, registrazioni delle attività e indicatori di funzionamento.
Il punto non è documentare ogni singola azione per produrre carta.
Il punto è poter dimostrare che le misure non sono rimaste soltanto dichiarazioni formali.
Incidenti: le 24 ore non si possono improvvisare
Uno dei passaggi più discussi della NIS2 riguarda la notifica degli incidenti significativi.
Il preallarme deve essere trasmesso al CSIRT Italia entro 24 ore dal momento in cui il soggetto viene a conoscenza dell’incidente significativo.
Non è richiesta, entro questo primo termine, una ricostruzione forense completa dell’accaduto.
Il preallarme serve a fornire una prima informazione sull’incidente, anche in relazione alla possibile origine dolosa o all’eventuale impatto transfrontaliero.
Segue poi una notifica più strutturata entro il termine previsto e, successivamente, la relazione finale.
La vera difficoltà non è compilare una comunicazione.
La difficoltà è riuscire a riconoscere rapidamente l’incidente, valutarne la significatività, coinvolgere le persone corrette e trasmettere informazioni attendibili mentre l’organizzazione sta cercando di contenere l’emergenza.
Per questo la gestione degli incidenti deve essere preparata prima.
Occorre definire:
- chi riceve la prima segnalazione;
- chi valuta l’impatto;
- chi decide l’escalation;
- chi coordina l’intervento tecnico;
- chi coinvolge il vertice;
- chi prepara e trasmette la notifica;
- chi gestisce gli aspetti legali e comunicativi;
- chi conserva le evidenze;
- chi verifica le azioni successive.
Quando queste responsabilità non sono state stabilite, le prime ore vengono perse tra riunioni improvvisate, telefonate, incomprensioni e tentativi di capire chi debba assumere la decisione.
La capacità di rispettare le tempistiche previste dalla NIS2 è quindi prima di tutto un indicatore della maturità organizzativa.
La supply chain entra nel perimetro del rischio
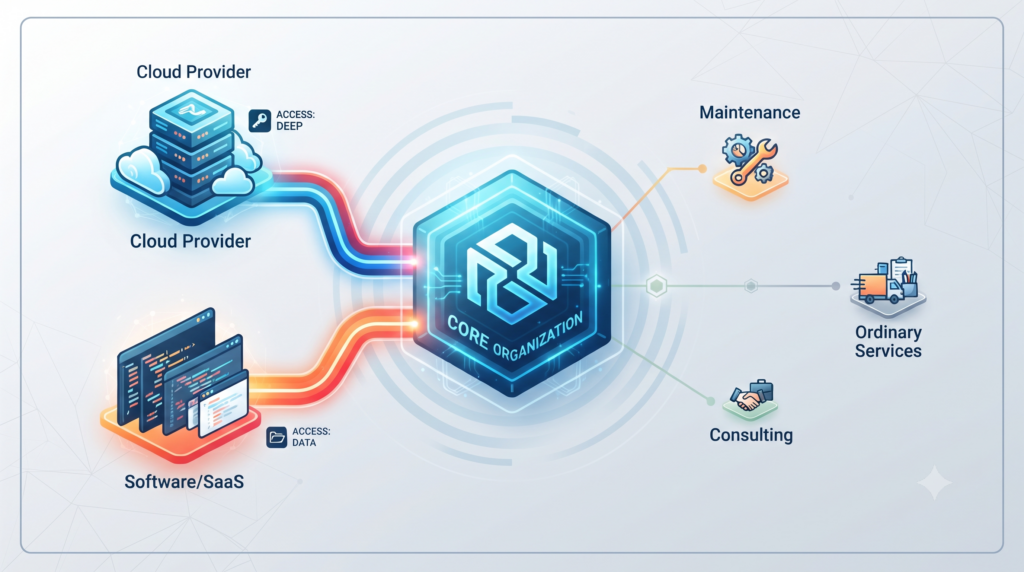
Un’organizzazione può adottare misure interne molto avanzate e rimanere comunque esposta attraverso un fornitore.
Servizi cloud, software, manutenzione, piattaforme esterne e accessi da remoto possono introdurre dipendenze e vulnerabilità rilevanti.
La NIS2 richiede di considerare anche i rischi legati alla catena di approvvigionamento.
Questo non significa sottoporre ogni fornitore allo stesso livello di controllo.
L’approccio deve essere proporzionato alla criticità.
Un fornitore che gestisce dati, sistemi essenziali o accessi privilegiati richiederà verifiche più approfondite rispetto a un soggetto che non interagisce con sistemi e informazioni critiche.
La valutazione può considerare:
- tipologia di dati trattati;
- accesso ai sistemi;
- dipendenza operativa;
- impatto di un’interruzione;
- sostituibilità del fornitore;
- localizzazione dei servizi;
- gestione delle vulnerabilità;
- continuità operativa;
- subfornitori utilizzati;
- capacità di comunicare tempestivamente gli incidenti.
Le possibili misure comprendono clausole contrattuali, livelli di servizio, certificazioni, attestazioni indipendenti, report di audit, questionari supportati da evidenze e, nei casi più critici, verifiche dirette.
Anche in questo caso non esiste una soluzione universale.
La domanda corretta non è: “Il fornitore possiede un determinato certificato?”
La domanda corretta è: “Quale rischio introduce questo fornitore e quali garanzie sono necessarie per renderlo accettabile?”
Dalla conformità formale alla governance reale
L’errore più grave sarebbe trattare la NIS2 come una raccolta di documenti da preparare prima di una verifica.
La conformità non coincide con la quantità di procedure prodotte.
Un sistema è realmente governato quando:
- il vertice comprende i rischi;
- le responsabilità sono definite;
- le decisioni vengono formalizzate;
- le risorse sono coerenti con le priorità;
- i processi vengono applicati;
- gli incidenti vengono gestiti;
- i fornitori critici vengono valutati;
- le misure vengono testate;
- le criticità generano azioni correttive;
- i risultati tornano periodicamente al livello decisionale.
La NIS2 non chiede al Consiglio di amministrazione di trasformarsi in un reparto informatico.
Gli chiede di sapere quali rischi possono fermare l’organizzazione, chi li sta gestendo e quali evidenze dimostrano che il sistema funziona davvero.
È una trasformazione importante.
La cybersicurezza smette di essere percepita soltanto come un costo tecnico e diventa una componente della solidità organizzativa.
Un’impresa capace di dimostrare resilienza, continuità e controllo dei propri rischi può risultare più affidabile anche nei confronti di clienti, partner, assicurazioni e investitori.
Non perché la NIS2 garantisca automaticamente un vantaggio commerciale.
Ma perché, in un mercato sempre più dipendente dai sistemi digitali, la capacità di continuare a operare anche durante un incidente diventa una qualità concreta dell’organizzazione.
Conclusione
Il vero cambiamento introdotto dalla NIS2 non consiste nell’acquisto di una nuova tecnologia.
Consiste nel portare la cybersicurezza dentro i processi con cui l’organizzazione decide, assegna risorse, controlla le attività e gestisce le proprie dipendenze.
Il problema non è soltanto informatico.
È un problema di governance, ruoli, processi e responsabilità.
Ed è proprio su questo terreno che si misura la reale capacità di un’organizzazione di affrontare il rischio cyber.
Ascolta su Spotify